Rischi di conformità dell’AI nelle comunicazioni aziendali
Dati sensibili, risposte automatiche sbagliate e strumenti non autorizzati: i rischi di conformità dell’AI nelle comunicazioni aziendali e come gestirli.
L’intelligenza artificiale generativa è entrata nelle aziende molto in fretta. Quella che era una sperimentazione prudente è diventata un’abitudine quotidiana: l’AI scrive email, riassume riunioni, trascrive chiamate e aiuta chi lavora con i clienti.
Il problema è che l’adozione è andata più veloce delle regole. Molte persone usano strumenti pensati per il consumo personale, gli stessi che usano a casa, dentro processi di lavoro, senza che nessuno abbia verificato se rispettano gli obblighi dell’azienda su riservatezza, conservazione dei dati e normative di settore.
Così si diffonde la cosiddetta shadow AI: strumenti adottati dai singoli, fuori dalla vista dell’IT e dell’ufficio legale. Conversazioni riservate, dati dei clienti e informazioni interne finiscono su piattaforme che nessuno ha mai valutato. Non è solo una questione di produttività: è un rischio di conformità vero e proprio.
Dati sensibili e proprietà intellettuale
Ogni volta che un collaboratore incolla la trascrizione di una riunione, una registrazione o un documento interno in uno strumento AI pubblico, quei dati escono dal perimetro dell’azienda. A seconda delle condizioni del servizio, possono essere conservati, usati per addestrare i modelli o trattati in paesi di cui non sai nulla.
Le situazioni più frequenti sono queste:
- Trascrizioni e registrazioni caricate su servizi pubblici di riepilogo, con dentro strategie, nomi dei clienti e decisioni interne.
- Segreti aziendali nelle richieste all’AI, come listini riservati, formule di calcolo dei prezzi o piani di prodotto, che restano su piattaforme senza garanzie.
- Dati personali condivisi con strumenti che non offrono le tutele richieste dal GDPR: un trattamento senza una base chiara e senza controllo sui trasferimenti espone l’azienda a contestazioni e sanzioni.
Una policy sull’uso dell’AI è il primo passo, ma da sola non basta: se lo strumento sicuro non c’è, le persone continueranno a usare quello comodo. La soluzione pratica è far passare le comunicazioni sensibili da un ambiente chiuso e controllato, invece che da modelli pubblici.
È il principio su cui si basa EagleMercury Elevate: le funzioni AI sono integrate nella piattaforma di comunicazione e rispettano le stesse regole di sicurezza e riservatezza, con cifratura delle comunicazioni e dei dati archiviati, autenticazione a due fattori e controllo degli accessi.
Risposte automatiche: la responsabilità resta all’azienda
Quando uno strumento AI produce una risposta sbagliata su un prodotto, un servizio o una condizione contrattuale, il cliente non se la prende con il software: se la prende con la tua azienda. Ed è la tua azienda a doverne rispondere. Un’informazione errata data in automatico non è un difetto tecnico, è un problema di conformità.
Ci sono altri due punti delicati:
- Selezione del personale e valutazione dei clienti. Un sistema di AI può riprodurre i pregiudizi presenti nei dati con cui è stato addestrato, con il rischio di trattamenti discriminatori. Non a caso l’AI Act europeo considera ad alto rischio i sistemi usati per selezionare il personale.
- Assistenti virtuali con dati vecchi. Un risponditore automatico che lavora su informazioni non aggiornate (orari, prezzi, procedure) diventa un rischio proprio nel primo contatto con il cliente.
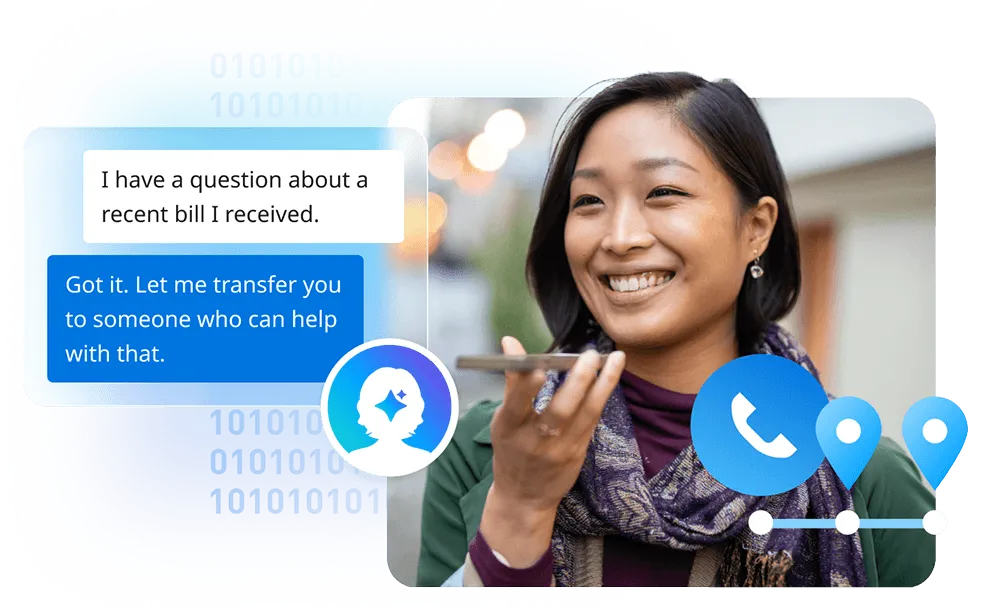
La regola è semplice: l’AI deve basarsi su informazioni verificate e aggiornate, e l’ultima parola spetta a una persona. Nel Contact Center di EagleMercury, per esempio, AI Agent Assist suggerisce all’operatore risposte e procedure durante la chiamata, e l’assistente AI lavora sulla knowledge base aziendale. È l’operatore a decidere che cosa dire. Questo funziona solo se la knowledge base viene curata: chi la aggiorna e ogni quanto va deciso fin dall’inizio.
Una policy aziendale per l’uso dell’AI
La policy è la spina dorsale delle tue tutele. Senza regole chiare, anche i collaboratori più attenti possono esporre l’azienda ai rischi descritti finora. Una buona policy indica almeno:
- quali strumenti AI sono autorizzati e quali no;
- quali dati si possono inserire: per esempio niente dati personali dei clienti né documenti riservati negli strumenti esterni;
- quali comunicazioni richiedono una revisione umana prima dell’invio: quelle verso i clienti, quelle legali e quelle finanziarie;
- chi è il riferimento per dubbi ed eccezioni.
Va chiarita anche la trasparenza. Quando un testo è stato scritto o riassunto con l’AI, in alcuni settori chi lo riceve ha diritto di saperlo, e in ogni caso è buona pratica dirlo. Basta una breve nota standard nelle email e nei messaggi, che indichi l’origine del testo e la possibilità di errori: così la scelta non dipende dal giudizio del singolo.
Infine, il controllo nel tempo. Gli strumenti AI cambiano spesso, e quello che hai approvato sei mesi fa oggi potrebbe comportarsi in modo diverso. Una revisione periodica degli strumenti autorizzati, per esempio ogni trimestre, e una breve formazione per i colleghi aiutano a usare le nuove funzioni in modo responsabile.
Meno strumenti, meno rischi
Molti problemi nascono dalla frammentazione: un’app per le chiamate, una per le riunioni, una per la chat, più qualche servizio AI aggiunto da chi ne aveva bisogno. Ogni strumento in più è un posto in più dove i dati possono finire senza controllo.
Una piattaforma unica riduce questa superficie. In EagleMercury Elevate voce, videoconferenze, chat, SMS, file sharing e funzioni AI stanno nello stesso ambiente, gestito da un unico pannello di amministrazione con rapporti di utilizzo. A questo si aggiungono:
- registrazione e archiviazione di chiamate, riunioni, chat e SMS, con conservazione fino a 7 anni come opzione e ricerca rapida nei contenuti, utile per audit e verifiche;
- controlli di sicurezza e privacy per il GDPR;
- nel contact center, AI Agent Evaluator, che valuta automaticamente la qualità delle interazioni, e AI Interaction Insights, che individua tendenze e argomenti ricorrenti tra i contatti.
Trovi i dettagli sulla pagina Sicurezza e archiviazione.
In sintesi
- L’AI nelle comunicazioni aziendali porta vantaggi reali, ma gli strumenti non autorizzati espongono dati sensibili e proprietà intellettuale.
- Le risposte generate in automatico restano una responsabilità dell’azienda: servono dati verificati e una persona che decide.
- Una policy chiara, la trasparenza verso chi riceve i messaggi e revisioni periodiche sono la base; una piattaforma unica e sicura le rende applicabili.
Vuoi capire come usare l’AI nelle tue comunicazioni senza rischi per i dati? Contattaci tramite il modulo: ti aiutiamo a valutare la soluzione più adatta.